
Ko govorimo o informacijski varnosti, se pogosto pojavi izraz CIA triada. Ne, ne gre za ameriško obveščevalno agencijo, ampak temeljna načela informacijske varnosti: Confidentiality, Integrity in Availability.
CIA predstavlja tri temeljna načela informacijske varnosti: Confidentiality, Integrity in Availability oziroma zaupnost, celovitost in razpoložljivost. Dober informacijski sistem mora zagotoviti, da do podatkov dostopajo prave osebe, da podatki ostanejo pravilni in da so na voljo takrat, ko jih potrebujemo.
Confidentiality – zaupnost
Zaupnost pomeni, da do informacij dostopajo samo uporabniki oziroma sistemi, ki imajo za to dovoljenje. Primer je baza uporabnikov spletne trgovine. Kupec lahko vidi svoje podatke, administrator določene podatke vseh uporabnikov, naključni obiskovalec pa ne sme videti ničesar. Gesla, šifriranje, uporabniška dovoljenja in nadzor dostopa so nekateri od načinov zagotavljanja zaupnosti.
Integrity – celovitost
Podatki niso koristni, če jim ne moremo zaupati. Celovitost pomeni, da podatkov nihče ne sme nepooblaščeno spremeniti ali poškodovati. Če nekdo spremeni ceno izdelka v spletni trgovini iz 100 € na 1 €, je problem celovitosti.Enako velja za spremembo bančnih podatkov, rezultatov, dokumentov ali konfiguracije strežnika.
Availability – razpoložljivost
Tudi popolnoma zaščiteni in pravilni podatki niso prav veliko vredni, če do njih ne moremo dostopati. Razpoložljivost pomeni, da so sistemi in podatki na voljo takrat, ko jih uporabniki potrebujejo. Tu pridejo v igro varnostne kopije, redundanca, zanesljiva infrastruktura, monitoring in tudi zaščita pred DoS oziroma DDoS napadi.
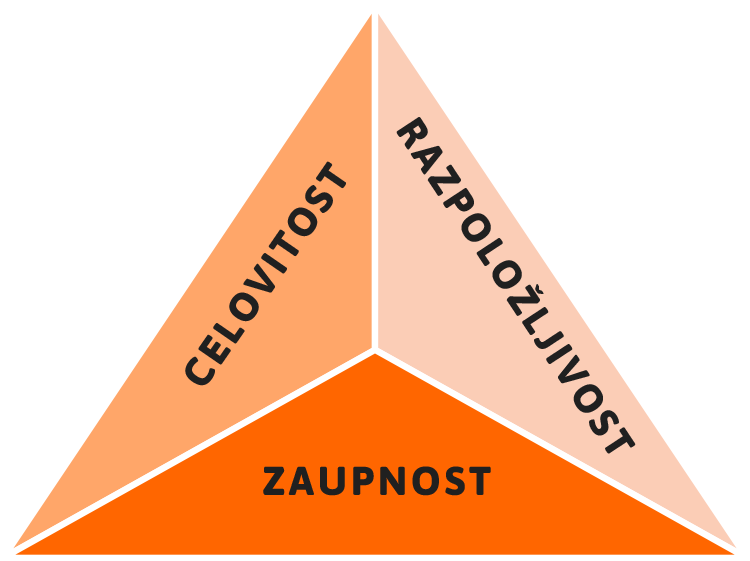
CIA – Vse tri stvari hkrati
Predstavljajmo si spletno banko. Če napadalec ukrade podatke uporabnikov, je ogrožena zaupnost. Če spremeni stanje na računu, je ogrožena celovitost. Če zaradi napada spletna banka ni dostopna, je ogrožena razpoložljivost. Varnostni sistem mora zato skrbeti za vse tri.
In tu se pogosto pokaže zanimiv kompromis: več varnosti lahko pomeni tudi manj udobja. Če zahtevamo zelo zapletena gesla, MFA in dodatne preverbe, povečamo varnost, vendar uporabniku otežimo dostop. Naloga dobre varnostne zasnove je najti pravo ravnovesje.
Pomembno
CIA triada je eden najpreprostejših načinov za razumevanje informacijske varnosti. Ko se sprašujemo, ali je nek sistem dovolj varen, si lahko zastavimo tri osnovna vprašanja:
- Ali lahko do podatkov dostopajo samo pravi ljudje?
- Ali lahko zaupamo, da podatki niso bili spremenjeni?
- Ali bodo podatki in storitev na voljo, ko jih bomo potrebovali?
Če je odgovor na katero od teh vprašanj “ne”, imamo varnostni problem.
Pogosto zastavljena vprašanja
Kaj pomeni CIA?
Confidentiality, Integrity in Availability - zaupnost, celovitost in razpoložljivost.
Ali je CIA triada namenjena samo IT-sistemom?
Ne. Načela lahko uporabimo pri zaščiti praktično vseh informacij, tudi fizičnih dokumentov.
Katero načelo je najpomembnejše?
Nobeno samo po sebi. Pomembno je ravnovesje med zaupnostjo, celovitostjo in razpoložljivostjo glede na konkretno tveganje.
